충남 서북부 지역 도시가스 공급 업체인 미래엔서해에너지의 고객 개인정보 유출 사태로 당진을 비롯한 충남 지역 시민들의 불안이 커지고 있다. 회사는 랜섬웨어 공격에 따른 유출 가능성을 인정하고 경찰 수사에 협조 중이며, 현재 피해 규모와 경위에 대한 조사가 진행 중이다.
회사 측에 따르면 지난 9월 23일 오전 시스템 이상 신호가 감지됐으며, 조사 결과 지난 2일 일부 고객의 개인정보가 외부로 유출된 사실이 확인됐다. 유출된 항목은 이름, 생년 월일, 연락처, 이메일, 계좌번호, 카드 번호 등이 포함된 것으로 알려졌다.
현재까지 금융사고 등 직접적인 피해는 보고되지 않았지만, 시민들의 불안은 커지고 있다.
시민 A씨(40대, 읍내동)는 “요금 고지 문자에 쓰인 정보가 새 나갔 다고 생각하니 불안하다”며 “회사에 전화했지만 연락은 되지 않고 홈페이지도 중단됐으며 (유출 피해) 문자만 달랑 와서 어떻게 해야 할지 모르겠다”고 말하며 분통을 터트렸다.
당진시는 “현재까지 공식 피해 접 수는 없지만, 회사 측과 협조 체계를 유지하며 상황을 주시하고 있다”고 밝혔다.
한 정보보안업체 전문가는 “랜섬웨어 공격은 기술보다 대응 절차의 문제로 확대되는 경우가 많다” 며 “로그 감시, 접근 권한 관리, 이상 징후 알림 시스템 등 기초적인 보안 관리가 작동했는지를 살펴봐야 한다”고 말했다. 이어 “유출 사고 후 신속한 탐지·보고가 피해 최소화의 핵심”이라며 “사고 대응 매뉴얼 부재나 내부 의사결정 지연이 있었는지 검증해야 한다”고 덧붙였다.
개인정보 유출, 2차 피해 주의해야
우선 개인정보가 유출되면 피해 를 최소화 하기 위해 △의심스러운 문자·메일 주의, ‘도시가스 납부’, ‘환급 안내’ 등을 사칭한 문자나 이메일이 올 경우 링크 클릭이나 회신을 절대 삼가야 한다. △계좌·비밀번호 즉시 변경: 유출 가능성이 있는 계좌나 카드의 비밀번호를 즉시 변경 하고, 자동이체 내역을 점검해야 한다. △보이스피싱 경계 강화: ‘가스 요금 환불’, ‘유출 피해 보상’ 등을 빙자한 전화가 오면 즉시 통화를 중단 하고 112 또는 금융감독원(1332)에 신고해야 한다. △회사 공지 외 정보 주의: SNS나 온라인 카페를 통해 떠도는 비공식 ‘유출자 명단’ 등은 허위일 가능성이 높아, 반드시 공식 안내만 참고해야 한다. △개인정보보호위원회 신고 가능: 피해가 우려될 경우, 개인정보보호위원회(118센터)나 한국인터넷진흥원 (KISA)에 신고하면 피해 구제 절차를 안내받을 수 있다.
한 시민단체 관계자는 “보안은 비용이 아닌 생존의 문제”라며 “보이스 피싱 등 사이버 범죄와 연계될 가능성이 큰 만큼 고령층이 많은 지역의 특성상 시와 기업이 협력해 피해 상담 창구 운영, 주민 설명회 개최, 정보보호 교육 강화 등 실질적 대응책을 마련해야 한다”고 강조했다.
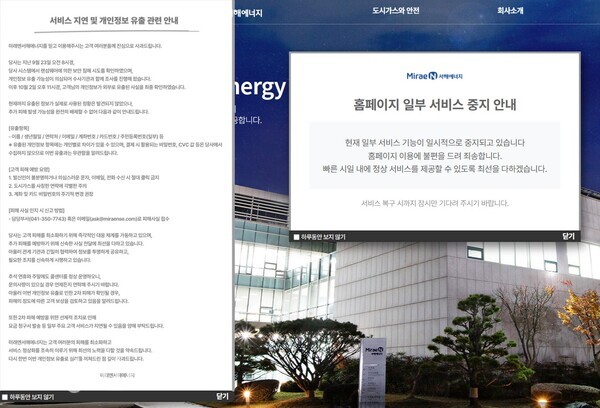
한편, 회사 측에 향후 대책을 문의 했으나 끝내 연락이 닿지 않아 공식 입장을 듣지 못 했다. 현재 홈 페이지에는 '서비스 지연 및 개인정보 유출 관련 안내문'이 게시돼 있으며 일부 페이지가 중단된 상태다